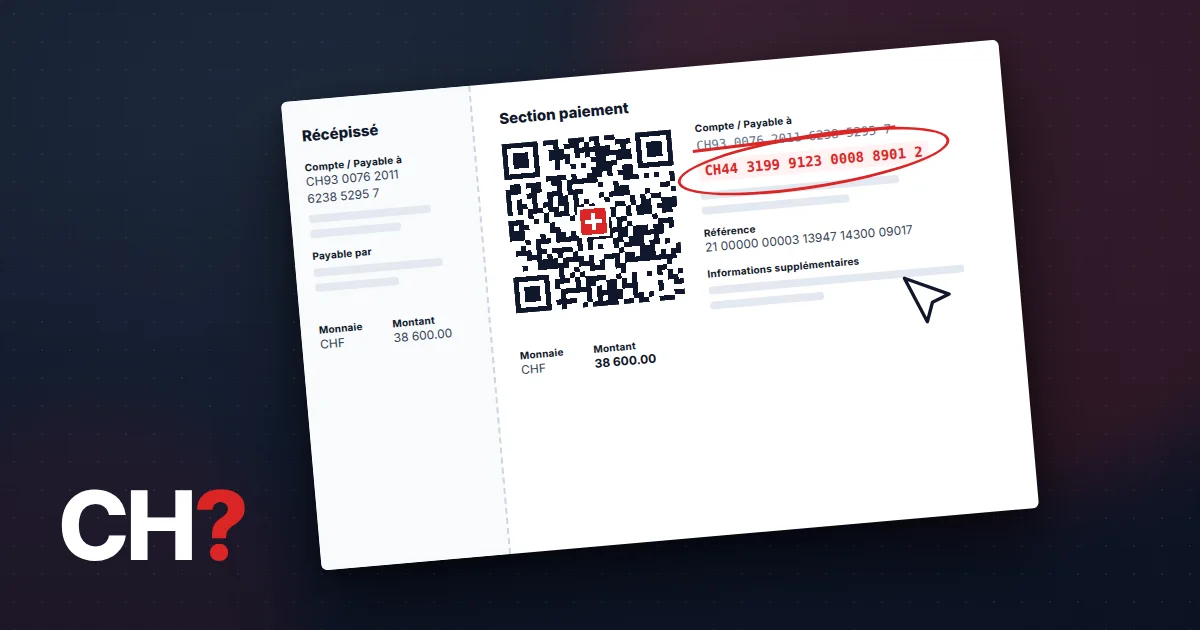
Jeudi, 16h40. Dans une entreprise de terrassement de l'Ouest lausannois, la comptable ouvre un e-mail de la centrale à béton avec qui l'entreprise travaille depuis huit ans. Même signature, même facture de fin de mois, avec une phrase en plus : à la suite d'un changement de banque, merci d'utiliser les nouvelles coordonnées.
Le montant est juste au centime près. La référence aussi. Le paiement part vendredi avec les autres. Trois semaines plus tard, la centrale relance pour une facture impayée de 38'600 francs.
Cette histoire est un assemblage, mais elle ressemble trait pour trait à ce que décrit l'Office fédéral de la cybersécurité (OFCS). La manipulation de factures fait partie des fraudes qu'il voit revenir le plus souvent dans les annonces des entreprises. Et la construction coche à peu près toutes les cases qui intéressent un escroc.
Pourquoi la construction attire ce genre d'escroquerie
Une entreprise de construction paie beaucoup de monde, souvent, et pour des montants qui ne surprennent personne. La centrale à béton, la gravière, le loueur de machines, le ferrailleur, les sous-traitants qui changent d'un chantier à l'autre. Une facture de quarante mille francs n'alerte personne au bureau, c'est un mardi normal.
Le bureau, justement, est petit. Deux ou trois personnes gèrent la comptabilité, les salaires, les soumissions et le téléphone, pendant que le reste de l'équipe est sur le terrain. Les paiements partent par lots, une ou deux fois par mois, et c'est souvent la même personne qui saisit et qui valide. Ajoutez des fournisseurs avec qui tout se règle par e-mail depuis des années, et vous avez exactement le terrain que l'escroc cherche.
Comment l'escroc se procure la bonne facture
Personne ne devine le montant d'une facture de béton. Pour envoyer un faux aussi crédible, il faut avoir lu les vrais. Le scénario le plus courant commence donc bien avant le faux e-mail, par un mot de passe volé.
Un faux écran de connexion à Microsoft 365, un mot de passe réutilisé sur un autre site, et une boîte mail tombe. Parfois c'est celle du fournisseur, parfois la vôtre. L'escroc ne casse rien. Il lit, pendant des semaines, et installe souvent une règle discrète qui détourne ou cache certaines réponses. Il apprend qui paie quoi, quand, et comment chacun signe ses messages.
La facture QR ne le gêne pas. Une facture QR, c'est un PDF et un code généré à partir de quelques champs. Il suffit de reprendre la vraie facture, de remplacer l'IBAN et de régénérer le code. Le résultat se scanne sans erreur dans votre e-banking, et rien à l'écran ne trahit la modification.
Les détails qui trahissent le faux
Quand l'escroc écrit depuis une adresse qui ressemble à celle du fournisseur, quelques indices sont visibles, à condition de savoir où regarder.
Il y a un problème avec cette liste, et autant le dire franchement : si la boîte du fournisseur lui-même a été piratée, les deux premiers indices disparaissent. L'e-mail part de la vraie adresse, avec le vrai historique de conversation en dessous. Il reste l'urgence et l'IBAN qui change, et c'est à peu près tout. C'est pour cela que la parade efficace ne se trouve pas dans l'e-mail.
La règle qui suffit presque : on rappelle
Tout changement de coordonnées bancaires se vérifie par téléphone, auprès d'une personne que vous connaissez, sur un numéro que vous aviez avant de recevoir le message. Celui du contrat ou d'une ancienne facture, jamais celui qui figure dans l'e-mail qui annonce le changement.
Cet appel prend deux minutes. Il marche même quand l'escroc écrit depuis la vraie adresse, avec la vraie facture. Pour qu'il devienne un réflexe plutôt qu'une bonne intention, écrivez la règle, notez à chaque fois qui a appelé qui et quand, et prévoyez une deuxième signature pour tout premier paiement vers un nouvel IBAN au-dessus d'un montant que vous fixez.
Demandez aussi à votre banque ce qu'elle propose pour les nouveaux bénéficiaires. Selon les établissements, un premier paiement vers un compte inconnu peut déclencher une confirmation supplémentaire ou une alerte.
Côté informatique, ce qui ferme la porte
Le rappel téléphonique protège vos paiements. Votre boîte mail reste exposée, et si c'est elle qui tombe, ce sont vos clients qui recevront demain un faux IBAN signé de votre nom. Quatre réglages réduisent nettement ce risque :
- la double authentification sur toutes les boîtes de l'entreprise, y compris celles qu'on consulte uniquement sur le téléphone du chantier ;
- une alerte dès qu'une règle de transfert ou de masquage est créée, et le blocage des transferts automatiques vers l'extérieur ;
- une mention bien visible sur les e-mails qui viennent de l'extérieur, pour qu'un domaine ressemblant saute aux yeux ;
- des enregistrements SPF, DKIM et DMARC corrects sur votre nom de domaine, pour que personne ne puisse facilement envoyer des e-mails en se faisant passer pour vous.
Aucun de ces réglages ne demande de changer d'outil. Dans Microsoft 365 comme chez Infomaniak, ils se configurent en une demi-journée pour une PME, à condition de savoir où ils se cachent.
Si le virement est déjà parti
Les premières heures comptent plus que tout le reste. Appelez votre banque immédiatement et demandez un rappel du paiement. Prévenez le fournisseur par téléphone, puisque sa boîte est peut-être compromise. Déposez plainte auprès de la police cantonale et signalez le cas à l'OFCS, qui recoupe les annonces et peut alerter d'autres victimes.
Ensuite seulement, regardez chez vous : changez les mots de passe de la comptabilité, vérifiez les règles de transfert de chaque boîte, activez la double authentification là où elle manque. Si l'escroc a lu vos e-mails pendant des semaines, il connaît aussi vos clients.
Vérifier qu'aucune règle de transfert ne traîne et que chaque boîte a sa double authentification fait partie de ce que je regarde en premier lors d'un Diagnostic Flash. Et si vous dirigez une entreprise de construction, la page informatique pour entreprises de construction explique comment on s'occupe du reste, du bureau au chantier.
Questions fréquentes
Ma banque peut-elle récupérer l’argent ?
Parfois, si vous appelez très vite et que les fonds n'ont pas encore quitté le compte de destination. Passé quelques jours, les chances deviennent minces : l'argent est en général transféré plus loin dès son arrivée. Comme c'est vous qui avez donné l'ordre de paiement, ne comptez pas sur un remboursement automatique.
Le fournisseur était piraté, pas nous. Qui paie ?
C'est une question juridique, et la réponse dépend du cas : qui a été compromis, quelles vérifications ont été faites, ce que disent vos conditions commerciales. Parlez-en à votre assurance et à un juriste. Dans les faits, l'entreprise qui a payé le mauvais compte se retrouve souvent à devoir payer une deuxième fois.
Une assurance cyber couvre-t-elle ce type de fraude ?
Certaines polices couvrent la fraude au paiement, d'autres l'excluent noir sur blanc ou la plafonnent très bas. Cherchez les mots « fraude au président », « manipulation de factures » ou « ingénierie sociale » dans vos conditions, et posez la question à votre courtier avant d'en avoir besoin.
Peut-on vérifier un IBAN en ligne ?
Un vérificateur en ligne contrôle seulement que le numéro est bien formé. Il ne dit rien sur le titulaire du compte. Un IBAN frauduleux est parfaitement valide. La seule vérification utile reste l'appel au fournisseur, sur un numéro que vous connaissiez déjà.
Écrit par
David Cunha
Fondateur · Direction technique, AlpenData
Ingénieur en informatique avec plus de 10 ans d'expérience dans la gestion de systèmes, réseaux et infrastructures, David accompagne les PME suisses sur leur IT, leur sécurité et leur conformité.
Tous les articles de David Cunha →